
www.engineering-japan.com
18
'26
Written on Modified on
ハイブリッド暗号方式で量子耐性TLS通信を実現
NECとIBM Japan、既存アプリケーションを変更せずにQKDと耐量子計算機暗号を組み合わせた通信方式を実証。
www.nec.com
NECと日本IBMは、量子鍵配送(QKD)技術と耐量子計算機暗号(PQC)技術を組み合わせたハイブリッド型量子安全通信技術の実証に、国内で初めて成功した。NECがQKD装置を、日本IBMがIBM Quantum Safe Proxy(旧称 IBM Quantum Safe Remediator)を本実証向けにカスタマイズしたプロキシ方式の検証環境を担当した。
量子コンピュータによる暗号解読リスク
量子コンピュータの進化により、現在の暗号が将来的に解読され、金融や重要インフラ、防衛分野で情報漏えいのリスクが高まっている。2024年には米国国立標準技術研究所(NIST)がPQCの標準規格を策定し、標準化された3つのアルゴリズムのうち2つにはIBMが貢献している。2026年6月には、米国政府機関に2030年までのPQC移行を求める大統領令も発令された。PQCは既存システムを大幅に改修せず導入できる一方、QKDは光ファイバ環境で暗号鍵を安全に共有できる。両技術を鍵管理基盤で統合することで鍵確立方式の選択肢が広がり、QKDが利用できない場合にはPQCベースの方式を利用する構成も可能になる。
両社の強み
NECは20年以上にわたり量子暗号通信技術の開発に取り組み、QKDの長距離実証も行ってきた。IBMは量子コンピュータの開発、NISTのPQC標準化への貢献、量子安全技術の推進などの実績を持つ。
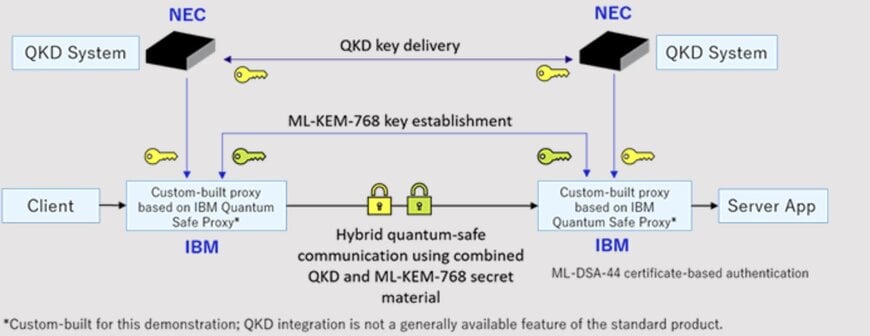
QKDとML-KEM-768を組み合わせたTLS鍵確立
実証は2026年7月から9月にかけて実施した。NECのQKD装置とプロキシ方式の検証環境を、ETSI GS QKD 014に準拠したRESTベースの鍵配送APIで接続し、既存のアプリケーションや通信システムを変更せずにその前段にプロキシを配置した。TLSの鍵確立では、QKDから得た秘密情報とML-KEM-768によって確立した秘密情報をHKDF-SHA256で暗号学的に組み合わせ、通信データ保護用の秘密情報を導出した。QKDはPQCの代替ではなく、PQCと組み合わせて利用した。通信相手の認証には、ML-DSA-44による証明書ベースの方式を使用した。
国際標準APIによる相互運用性と既存環境への影響の抑制
単一のTLS通信アーキテクチャにおいて、QKDによる鍵配送とPQCによる鍵確立を統合できることを確認した。なお、本実証はQKDを証明書ベースの認証の代替手段や独立したフォールバック通信路として評価したものではない。また、異なる企業の製品・技術を標準仕様に基づいて連携できることを確認し、既存のTLS通信環境を大幅に変更することなくQKDとPQCを組み合わせた通信環境へ移行できる構成を示した。
長期的な機密性が求められる領域への適用
両社は今後、金融機関の基幹・取引システムや、銀行とデータセンター間の通信など、長期的な機密性が求められる領域での実用化に向けた検討を進める。
Aishwarya Mambet(Induportals編集者)、AIの支援により編集。
www.nec.com
