
www.engineering-japan.com
10
'26
Written on Modified on
川崎、産業用ロボットのサイバーセキュリティを強化
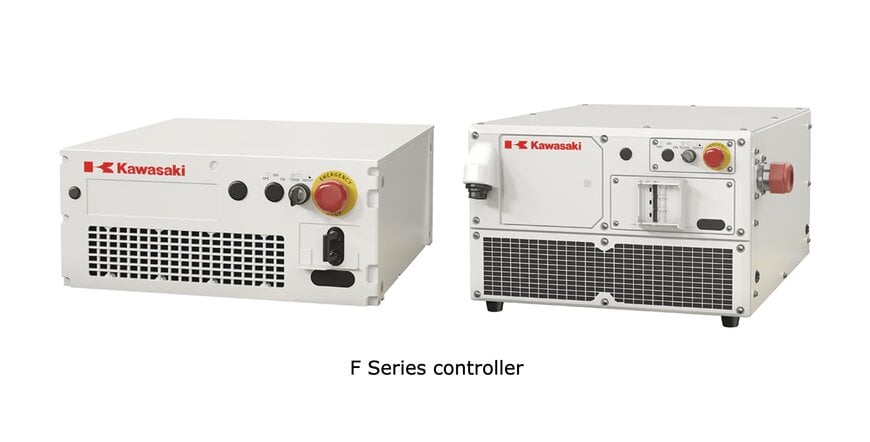
産業用ロボット用s型コントローラFシリーズは、サイバー攻撃などのセキュリティ脅威に対抗するために設計された機能を強化しています。
www.kawasakirobotics.com
産業用モノのインターネット(IIoT)プラットフォーム、クラウド分析、リモートメンテナンスゲートウェイの急速な普及により、製造セルは従来のエアギャップ(物理的に隔離された環境)から、相互接続されたネットワークノードへと変貌を遂げました。水平および垂直方向のネットワーク接続は、設備の稼働率を最適化し、リアルタイムでの生産モニタリングを可能にする一方で、運用技術(OT)インフラを不正なラテラルムーブメント(水平移動)、悪意のあるコード注入、データ持ち出しといった脅威にさらすことにもつながっています。歴史的に産業用ロボットの自動化では、非常停止、速度・間隔監視、インターロック付きの防護柵など、作業者の機能安全が最優先されてきました。その一方で、コントローラの内部ファームウェア、ティーチペンダントの設定、エンジニアリング通信バスなどは、信頼できる暗号化されていない環境として扱われてきた経緯があります。コネクテッドスマートファクトリーにおいては、保護されていないコントローラを放置すると、攻撃者によってキネマティクス(運動学)の動作パラメータが改ざんされたり、センサフィードバックが偽装されたり、ロボットプログラムが傍受されて知的財産が侵害されたりする恐れがあります。さらに、EUサイバーレジリエンス法(CRA)や改定されたEU機械規則をはじめとする法規制の進化により、産業機器の認証は従来の機械的安全・機能安全のみを対象としたものから、製品ライフサイクル全体にわたるサイバーレジリエンスの義務付けへとシフトしています。こうした脆弱性に対処するには、機能安全フィールドバスと、ハードウェアレベルのセキュリティ、暗号化セッション制御、監査可能なユーザー権限を統合した、堅牢なコントローラアーキテクチャが不可欠です。
ハードウェアの完全性と識別ベースのアクセス制御
コネクテッドロボット設備を拡大するサイバー攻撃の脅威から保護するため、川崎重工業は「Fシリーズコントローラ S-type」の市販開始を発表しました。新設計のこのユニットは、広く導入されている川崎重工のFシリーズコントローラプラットフォームからキネマティクス動作アルゴリズム、物理的な拡張性、ティーチペンダントの操作性を継承しつつ、多層的なサイバーセキュリティ対策を実行環境に直接組み込んでいます。
本システムは、個別のユーザー名とパスワードによる詳細なユーザー認証と、ロールベースのアクセス権限管理を組み合わせることで、不正なパラメータ変更や認証情報の窃取に対処します。この構成により、製造現場での標準的な日常運用と、エンジニアリング、キャリブレーション、安全設定などの制限された権限とが明確に分離されます。また、運用のトレーサビリティを確保するため、包括的な操作ログおよびセキュリティイベントログを記録し、インシデント発生後のフォレンジック調査において、セキュリティ運用チームや工場の保全チームがシステム変更の監査や異常動作の追跡を行えるようにしています。伝送中のネットワークデータは、SSH、FTPS、HTTPSなどの安全な暗号化通信プロトコルに加え、設定可能なサービス制限やパケットフィルタリングによって保護されます。さらに、不正ファームウェアや兵器化されたルートキットのインストールを防ぐため、S-typeはOS起動時の暗号化整合性検証を強制し、コントローラ上で任意または未署名のバイナリが実行されるのを防ぐアプリケーション実行制御を適用しています。
統合された機能安全と認証取得済み開発ライフサイクル
Fシリーズコントローラ S-typeは、サイバーセキュリティを従来の工場安全から切り離すのではなく、物理的な作業者保護とデジタルの防御メカニズムを統合しています。ベースとなるFシリーズの安全制御技術を維持し、産業用イーサネット上でPROFIsafe通信プロトコルをネイティブサポートしています。この統合されたセーフティ&セキュリティフレームワークにより、機械メーカーは機密性の高い安全信号を未検証のネットワークブリッジにルーティングすることなく、安全な運転停止、制限速度、ゾーン監視を管理できます。
川崎重工は、国際規格IEC 62443-4-1(産業用通信ネットワークおよびシステムセキュリティ - セキュアな製品開発ライフサイクル要件)の認証を取得した製品開発プロセスに基づいて、Fシリーズコントローラ S-typeを開発しました。認証されたセキュリティライフサイクルプラクティスに開発パイプラインを適合させることで、川崎重工は継続的な脆弱性管理、協調的な開示ワークフロー、検証済みのパッチ配信フレームワークを提供し、機器インテグレーターや製造業のエンドユーザーがEU機械規則やサイバーレジリエンス法の下での厳格化する規制要件に適合できるよう支援します。
追加コンテキスト
このセクションでは、当初の製品発表には含まれていなかった技術仕様および競合ベンチマークの詳細を記載します。
IEC 62443サイバーセキュリティ規格群およびISO 10218-1/2ロボット安全規格によって規定される産業オートメーションおよびロボット制御システムにおいては、「機能安全(機器の故障による物理的危害の防止)」と「サイバーセキュリティ(意図的な電子侵害の防止)」との間に根本的な違いが存在します。PROFIsafe、CIP Safety、Safety over EtherCATといった機能安全プロトコルはブラックチャネル通信原理を採用しており、データ伝送の破損やフレーム損失が発生した際に安全状態へと移行することを保証します。しかし、ブラックチャネル安全層は、機密性やAdversary-in-the-Middle(中間者)攻撃に対する暗号認証までは提供しません。組み込みコントローラにおいてこのギャップを埋めるには、専用のトラステッドプラットフォームモジュール(TPM 2.0)や、リアルタイムOSカーネルをロードする前に暗号デジタル署名を検証するセキュアブートローダ要素などを介して、ハードウェアのRoot of Trust(信頼の起点)を実装する必要があります。起動後は、アプリケーションのホワイトリスト登録や強制アクセス制御により不正なプロセス実行を防ぎ、公開鍵暗号によってリモート管理接続を認証します。さらに、EUサイバーレジリエンス法は、ソフトウェア部品表(SBOM)の整備、自動化された脆弱性通知期限、セキュア・バイ・デフォルトの工場出荷時構成に関する厳格な要件を導入しており、共有のデフォルト管理者パスワードを使用してオートメーションハードウェアを導入するという過去の慣習を禁じています。
産業用ロボット自動化の分野において、川崎重工のFシリーズコントローラ S-typeは、主要な産業用ロボットメーカーの堅牢化コントローラアーキテクチャと直接競合します。代表的なものには、ファナック(ネットワークセキュリティ強化とユーザー認証を備えた「R-30iB Plus」)、ABB(セキュアブート、証明書管理、IEC 62443準拠の組み込みサイバーセキュリティを特徴とする「OmniCore」コントローラファミリー)、KUKA(「KUKA.DeviceConnector」と堅牢化されたVxWorksアーキテクチャを採用する「KR C5」コントローラ)、安川電機(ネットワークセキュリティオプションを備えた「YRC1000」コントローラ)が挙げられます。ABBのOmniCoreなどの競合製品は、最新の超小型筐体にデジタル証明書や暗号化通信をネイティブに統合していますが、多くの古い工場設備では依然として、悪意のあるトラフィックをフィルタリングするためにレガシーロボット制御盤の手前に外付けの産業用ファイアウォールや周辺OTセキュリティアプライアンス(mGuardやHirschmannのセキュリティルーターなど)を配置することに依存しています。川崎重工は、セキュアなOS検証、暗号化サービスデーモン、IEC 62443-4-1準拠のライフサイクル管理をネイティブなFシリーズの筐体に直接組み込むことで、外付けの補助セキュリティゲートウェイの必要性を排除しました。これにより、自動車組み立てライン、大型造船セル、一般製造施設に対し、進化する産業ネットワークの攻撃に耐えうる本質的に強靭な制御ノードを提供します。
Induportals Media、Evgeny Churilov 編集 - AI適合版
www.khi.co.jp
